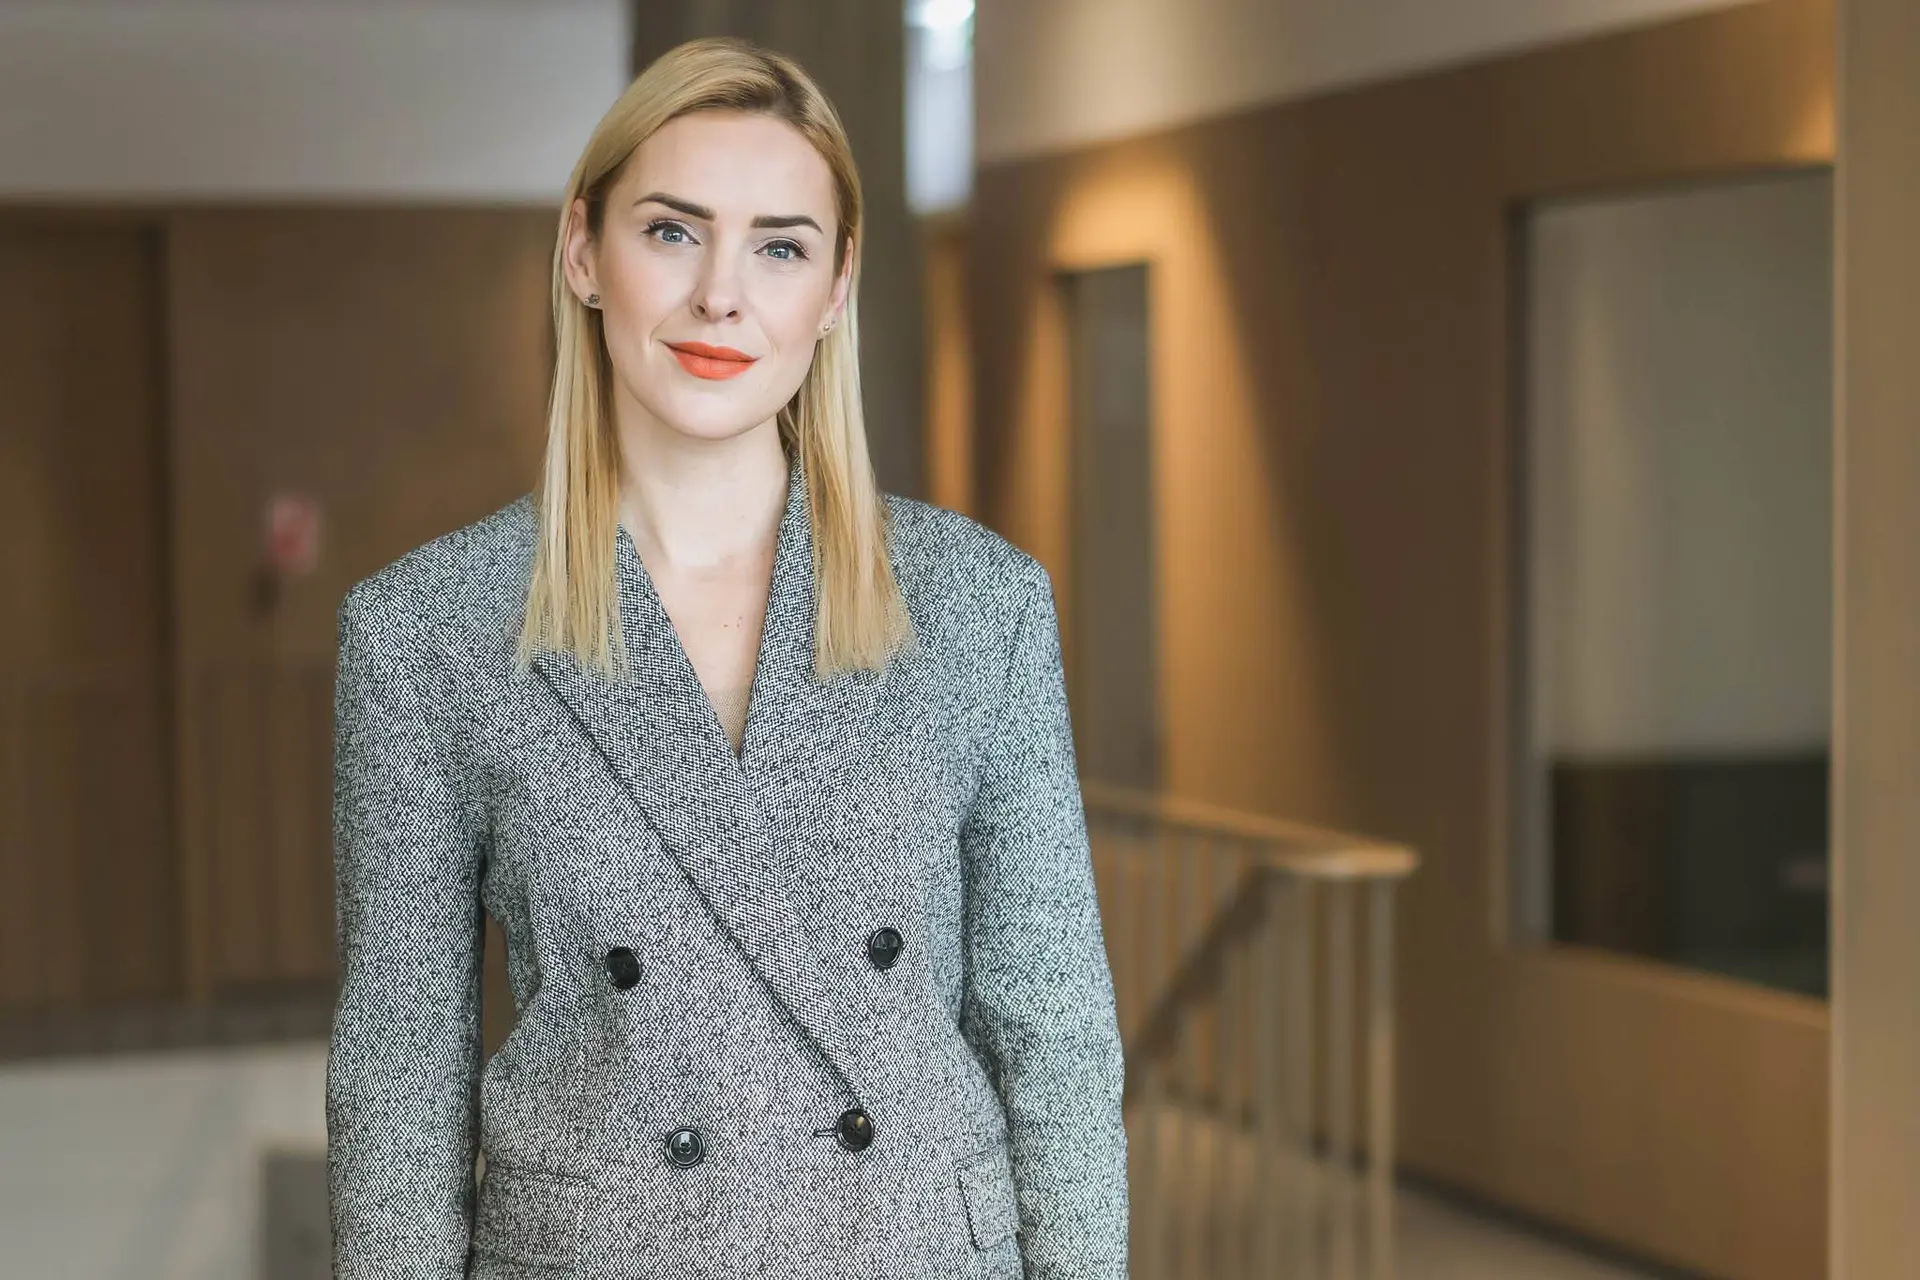
Irma Kunickė / Org. nuotr.
DI išmoko meluoti įtikinamai: kiek verslui gali kainuoti haliucinacijos?
Dirbtinio intelekto (DI) pagalba parengtos
ataskaitos ir prezentacijos, sutartys ir teisiniai dokumentai jau tapo
organizacijų bei daugelio specialistų kasdienybe. Tačiau asmenims ir įmonėms
vis labiau remiantis DI, didėja ne tik efektyvumas, bet ir su nekokybišku DI
turiniu darbe (angl. AI workslop) bei didžiųjų kalbos modelių
haliucinacijomis susijusios rizikos. Teisės firmos „Sorainen“ ekspertė Irma
Kunickė pažymi, kad tinkamai neįvertinus šių rizikų, DI klaidos gali brangiai
kainuoti.
Mėgėjiško teisės praktikavimo kaina
I.
Kunickės teigimu, apie DI haliucinacijų – klaidingos, tačiau įtikinamai
didžiųjų kalbos modelių pateikiamos informacijos – problemą vis daugiau kalbama
teisės srityje. Pavyzdžiui, Anglijos ir Velso teisininkų reguliavimo
institucija (Solicitors Regulation Authority) per paskutinius metus gavo 42
pranešimus dėl netinkamo DI panaudojimo teisinėje praktikoje. Šie atvejai yra
susiję su netiksliu teisinių nuostatų citavimu, išgalvotais teisiniais
precedentais, o taip pat konfidencialios klientų informacijos atskleidimu.
„Lietuvoje
taip pat daugėja atvejų, kai remiamasi DI parengtais teisiniais dokumentais,
kuriuose pasitaiko klaidinančių ar nepagrįstų teiginių, neteisingų formuluočių,
nelogiškų ar nusistovėjusiai praktikai prieštaraujančių argumentų. Tokie
dokumentai pasiekia ir teismus. Tai daugiausiai yra susiję su DI atvertomis
galimybėmis mėgėjiškam teisės praktikavimui. Šis reiškinys, kai neprofesionalai
DI pagalba patys rengia teisines pretenzijas, sutartis, kliaunasi DI teisiniais
patarimais, anglų kalboje įvardijamas terminu vibe lawyering ir yra vis
labiau paplitęs“, – sako I. Kunickė.
Anot
teisininkės, aklas kliovimasis DI teisėje gali pridaryti nemažai problemų – ne
tik tai, kad prastai parengtus dokumentus gali tekti ruošti iš naujo, bet dar
svarbiau – nekokybiškai parengtos sutartys tinkamai neapsaugo įmonės ar asmens
interesų ir gali būti pripažintos negaliojančiomis. DI haliucinacijos gali
pakišti koją ir teismuose bei bloginti šansus juose apginti savo poziciją. Visa
tai verslui virsta dideliais kaštais.
„Neprofesionalui
DI parengta sutartis ar surašytas teisinis argumentas gali skambėti labai
nuosekliai ir įtikinamai, tačiau patyrę teisininkai greitai pastebi spragas ir
gali nesunkiai sugriauti mėgėjiško ieškinio ar gynybinės pozicijos logiką. Savo
praktikoje jau esame turėję atvejų, kai klientai kreipiasi su „ChatGPT“
paruoštais namų darbais, tikėdami savo pozicijos nepajudinamumu, tačiau
pasigilinus paaiškėja, kad argumentai laikosi ant DI haliucinacijų, todėl
reikia ieškoti naujų kelių“, – pasakoja I. Kunickė.
Daugelio įmonių problema
Tačiau
DI haliucinacijų problema yra gerokai platesnė nei tik mėgėjiškas teisės
praktikavimas. Kadangi DI šiandien yra naudojamas daugelyje verslo funkcijų,
didžiųjų kalbos modelių trūkumai ir neatsakingas DI įrankių naudojimas gali
padaryti didelės materialinės ir reputacinės žalos.
„Su
DI haliucinacijomis susijusių kontraversijų nepavyko išvengti nei vienai
„didžiojo ketvertuko“ verslo konsultacijų bendrovei – visoms teko atšaukti
ataskaitas, kuriose aptiktos nuorodos į neegzistuojančius šaltinius, pramanyti
ar prieštaringi teiginiai, neaiškios kilmės duomenys. Tačiau tai matyt tėra
ledkalnio viršūnė – šiandien daugelyje organizacijų greičiausiai cirkuliuoja
vidinės analizės ir ataskaitos, „suterštos“ DI haliucinacijomis“, – teigia I.
Kunickė.
„Sorainen“
teisininkės teigimu, laiku nepastebėjus DI suklupimų, jie gali lemti priimtus
prastus sprendimus, finansinius nuostolius, sugadintą reputaciją. Net ir
nekokybišką DI medžiagą galiausiai identifikavus, gali būti prarasta daug
brangaus laiko ataskaitas ar analizes rengiant iš naujo, taisant jau padarytas
klaidas. Netinkama dokumentacija ir vidiniais įmonės kanalais sklindanti rimtų
spragų turinti informacija gali paveikti daugelį organizacijos procesų ir
komplikuoti aukščiausio lygio sprendimų priėmimą.
ES DI aktas – vis aktualesnis
Šios
rizikos bent iš dalies paliečiamos 2024 m. rugpjūtį įsigaliojusiame ES DI akte.
Pavyzdžiui, 4-asis jo straipsnis įpareigoja DI sistemas tiekiančias ir
diegiančias organizacijas, kiek tai įmanoma, užtikrinti pakankamą tų sistemų
naudotojų DI raštingumo lygį. 15-asis straipsnis numato, kad aukštam rizikos
lygiui priskiriamose DI sistemose privalo būti pasiekta tinkama tikslumo,
atsparumo ir kibernetinio saugumo kartelė. 14-ajame straipsnyje yra išdėstytos
nuostatos, susijusios su DI sistemos taikoma žmogaus priežiūra (angl. human
oversight).
„Pavyzdžiui,
numatoma, kad aukštam rizikos lygiui priskiriamos DI sistemos turi būti
diegiamos taip, kad jas prižiūrintys žmonės aiškiai žinotų sistemos galimybes
ir jų ribas. Tokių DI įrankių naudotojai ir priežiūrą vykdantys asmenys taip
pat privalo suvokti apie žmogišką polinkį pernelyg pasikliauti DI rezultatais
pateikiant informaciją sprendimų priėmėjams (angl. automation bias).
Tiesa, šis reikalavimas galioja tik aukštos rizikos DI sistemoms, kurias taip
pat apibrėžia ES DI aktas“, – pažymi I. Kunickė.
Anot
teisininkės, nors įprasti DI pokalbių robotai nepatenka po aukštos rizikos DI
sistemų apibrėžimu, tačiau šiandien organizacijose vis plačiau taikomi
sprendimai, kurie gali būti priskiriami būtent šiai aukštos rizikos DI sistemų kategorijai.
Pavyzdžiui, automatinio kandidatų vertinimo ir atrankos į darbo vietą sistema
jau priskiriama aukštos rizikos DI taikymui. Toks apibrėžimas galioja ir
automatizuotam vizų ar prieglobsčio prašymo aplikacijų nagrinėjimui, taip pat
DI sprendimams, kurie naudojami teismų išaiškinimams parengti, įrodymų
patikimumui vertinti.
Svarbu nepamiršti duomenų apsaugos
I.
Kunickės teigimu, išskirtinį dėmesį DI naudojančios organizacijos turėtų skirti
ir konfidencialios informacijos bei asmens duomenų apsaugai. Žiniasklaidoje yra
nuskambėjęs ne vienas neteisėto duomenų atskleidimo ar nutekinimo dėl DI
naudojimo atvejis. Su šia problema
susidūrė ir tokios pasaulinės korporacijos kaip „Amazon“, „Microsoft“ ar kitos.
Didžiąją dalį atvejų nulėmė neapdairūs darbuotojų, pasamdytų tyrėjų ar kitų
įmonių atstovų veiksmai, naudojantis technologinėmis galimybėmis.
„Naudojant
DI sprendimus svarbu nepamiršti ES Bendrojo duomenų apsaugos reglamento (BDAR)
nuostatų ir konfidencialių įmonės duomenų apsaugos taisyklių. Į viešai
prieinamas DI sistemas neturėtų būti vedami asmens duomenys ar konfidenciali
įmonės informacija, nes ji gali patekti į viešumą. Dėl to organizacijoms verta
apsibrėžti aiškias DI naudojimo taisykles, kurios užkirstų kelią neteisėtam
duomenų atskleidimui“, – pataria I. Kunickė.
Anot
„Sorainen“ teisininkės, DI keičia darbo principus daugelyje sričių ir
neabejotinai bus naudojamas vis plačiau. Tačiau investuojant į produktyvumo
didinimą organizacijoms svarbu nepamiršti kylančių naujų rizikų, kurias svarbu
tinkamai suvaldyti. Tam organizacijoms reikia įtvirtinti gerąsias DI naudojimo
praktikas ir kiekvieno DI įrankių naudotojo atsakomybę už galutinį rezultatą,
tuo pačiu nepamirštant ES DI akto ir BDAR reikalavimų.
Plojimai 0Lankytojai 0
Rekomenduojami video
Rekomenduojame
Rodyti visus
Populiariausi straipsniai
Loading