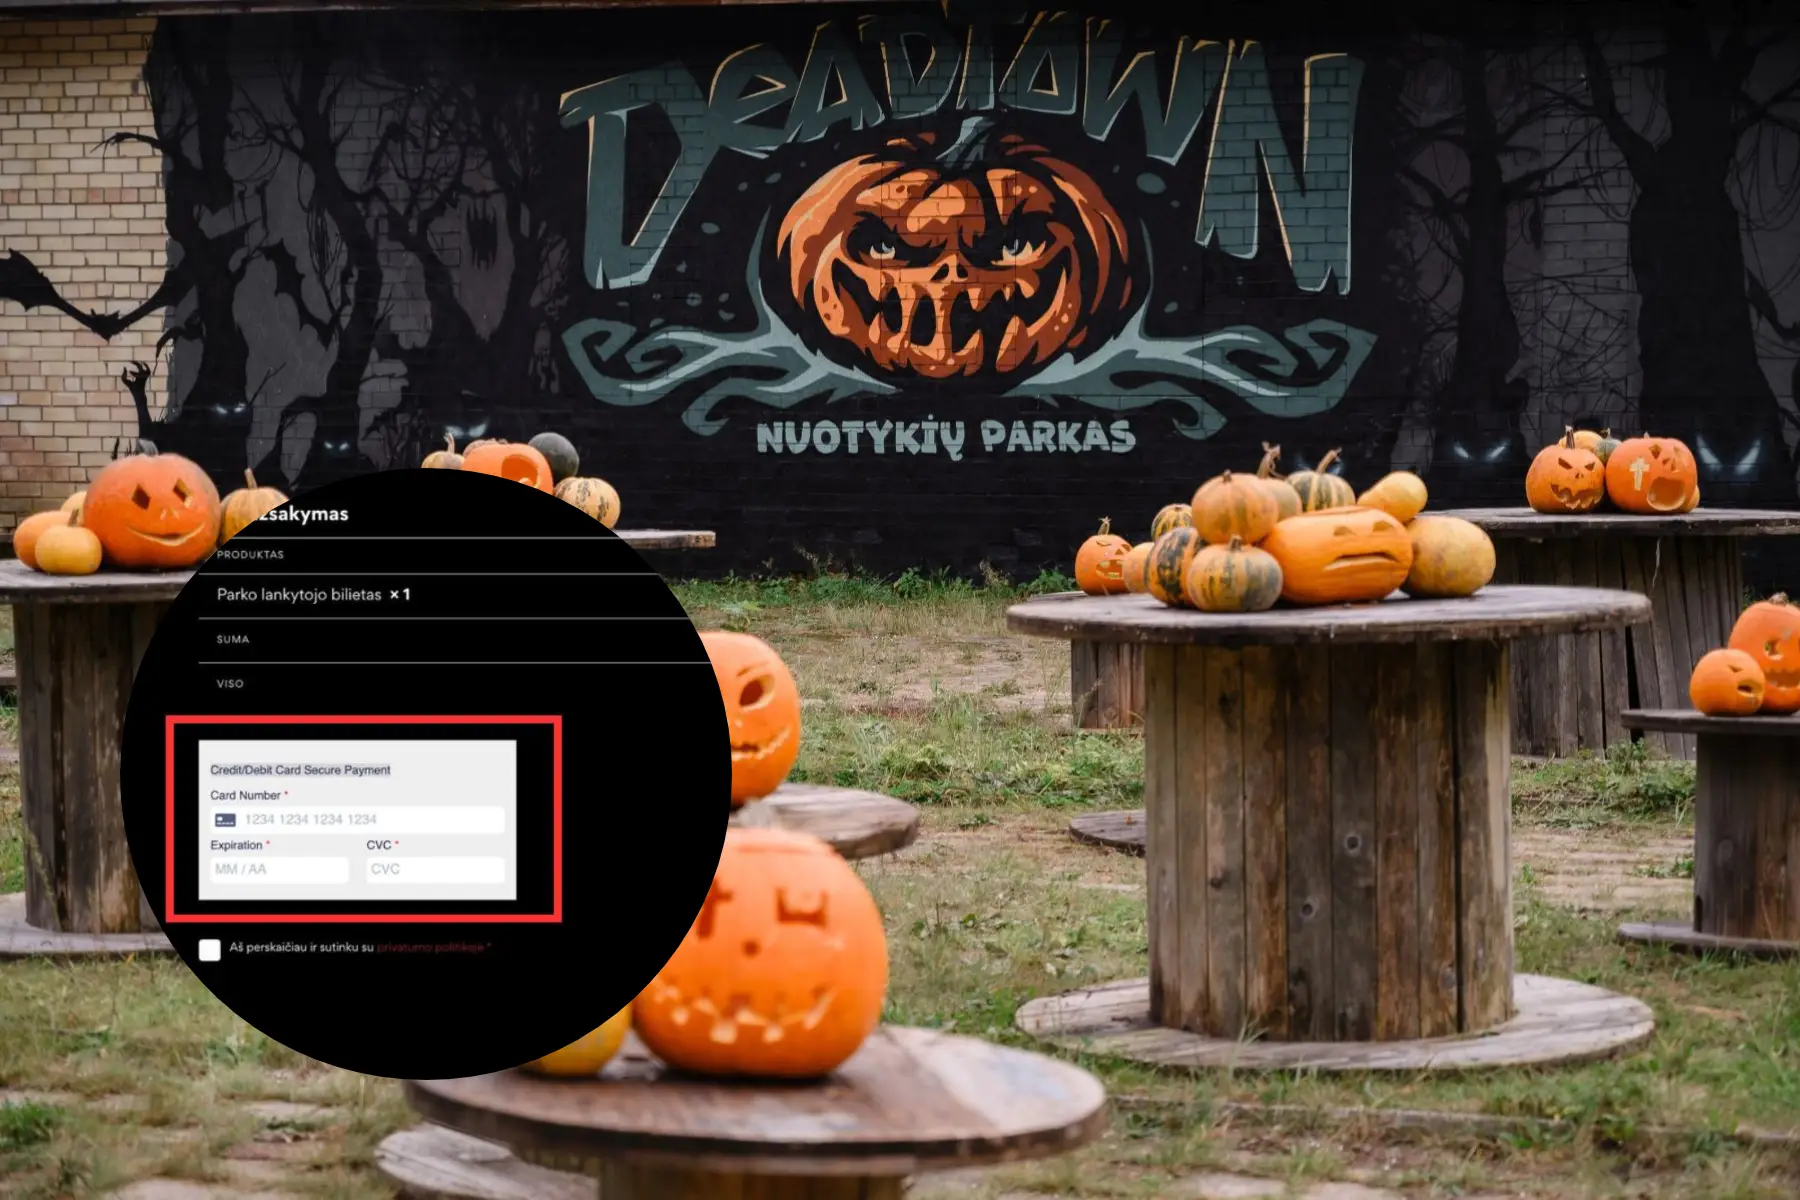
Asociatyvios / „DeadTown“ nuotr.
Prie Kauno veikiančio parko įspėjimas: nulaužta sistema, galėjo nutekėti kortelių duomenys (papildyta)
Ketvirtadienio pavakarę Kauno rajone veikiantis teminis Helovyno nuotykių parkas pranešė apie patirtą kibernetinę ataką. Siaubo parko atstovai kreipėsi į lankytojus – incidento metu galėjo nutekėti mokėjimo kortelių duomenys.
Svarbia informacija su lankytojais „DeadTown“ pasidalijo socialiniame tinkle „Facebook“.
„SVARBUS PRANEŠIMAS „DEADTOWN“ LANKYTOJAMS!
Informuojame, kad „DeadTown“ interneto svetainė www.deadtown.lt patyrė kibernetinę ataką. Jos metu svetainėje buvo įdiegtas kenkėjiškas įskiepis, kuris atsiskaitymo metu galėjo parodyti papildomą langą, prašantį įvesti mokėjimo kortelės duomenis
JEIGU ATSISKAITYMO METU MATĖTE TOKĮ LANGĄ IR JAME SUVEDĖTE SAVO MOKĖJIMO KORTELĖS DUOMENIS, PRAŠOME NEDELSIANT:
1. Susisiekti su savo banku ir užblokuoti mokėjimo kortelę.
2. Paprašyti banko išduoti naują mokėjimo kortelę.
3. Patikrinti sąskaitos operacijas ir pastebėjus įtartinus mokėjimus nedelsiant apie juos informuoti banką“, – dalijosi nuotykių parko atstovai.
Jš teigimu, turimi duomenys rodo, kad šis incidentas susijęs su mokėjimo kortelių informacija, kurią lankytojai galėjo patys įvesti į šį papildomą langą. Jeigu atsiskaitymo metu tokio papildomo lango lankytojai nematė ir kortelės duomenų į jį nevedė, šis įspėjimas dėl kortelės blokavimo jiems netaikomas.
„Labai atsiprašome dėl susidariusios situacijos ir galimų nepatogumų. Lankytojų duomenų saugumas mums yra itin svarbus“, – tikino „DeadTown“.

Papildimas langas mokėjimo kortelės duomenims / „DeadTown“ nuotr.
Papildyta 18.56 val.
Kiek vėliau nuotykių parkas savo įrašą papildė, jog minėtas virusas yra pašalintas, tad bilietus pirkti saugu.
(papildymo pabaiga)
Primename, kad trečiadienį Nacionalinis kibernetinio saugumo centras (NKSC) įspėjo apie kritinę PHP programinio kodo saugumo spragą, galinčią kelti grėsmę interneto svetainėms ir jų sistemoms.
Ketvirtadienį pranešta, kad Lietuvoje nustatyta apie šimtą dėl šios spragos pažeidžiamų svetainių, skelbia BNS.
Taip pat skaitykite
NKSC vadovo Antano Aleknavičiaus teigimu, PHP programavimo kalbą naudoja 80–90 proc. Lietuvos interneto svetainių, įskaitant verslo įmonių ir valstybės institucijų puslapius. Šiuo metu centras pakartotinai tikrina svetaines, kad tiksliau įvertintų pažeidžiamumo mastą.
„Šiai dienai esame identifikavę apie šimtą pažeidžiamų svetainių būtent dėl šios spragos“, – M1 informacijos tarnybai sakė A. Aleknavičius.
Pasak NKSC vadovo, grėsmės lygis vertinamas 9,5 balo iš 10, todėl institucijos raginamos nedelsiant imtis saugumo priemonių. Nesiėmus reikiamų veiksmų, gali būti užvaldytos ne tik interneto svetainės, bet ir jų serveriai, o informacinių sistemų veikla – reikšmingai sutrikdyta.
Kol kas NKSC neturi duomenų, kad ši spraga jau būtų išnaudota, tačiau, pasak A. Aleknavičiaus, kuriami įrankiai, galintys padėti ją išnaudoti. Kai kurioms svetainėms gali pakakti programinių atnaujinimų, o kitoms gali tekti atlikti gerokai didesnius pakeitimus ar net kurti jas iš naujo, praneša BNS.
Dėl grėsmės ribojo Registrų centro paslaugas
Dėl PHP programinio kodo pažeidžiamumo Registrų centras buvo laikinai apribojęs dalį paslaugų. Ketvirtadienį pranešta, kad, įdiegus reikiamus saugumo pakeitimus ir atlikus testus, visas paslaugas ketinama atkurti tą pačią dieną.
Registrų centro IT direktorius Antanas Raguotis teigė, kad išnaudojus pažeidžiamumą būtų galima be autorizacijos prisijungti prie sistemų, keisti ar pavogti duomenis ir perimti sistemų valdymą.
A. Raguotis taip pat atkreipė dėmesį, kad kritinis pažeidžiamumas aptiktas ir plačiai naudojamoje „Java“ programavimo kalboje. Šiuo metu vertinama, kaip jis gali paveikti Registrų centro sistemas, ir laukiama tarptautinių rekomendacijų. Prireikus gali būti imamasi panašių saugumo priemonių ir laikinai stabdomos paslaugos.
Registrų centro IT direktoriaus teigimu, dirbtinis intelektas leidžia greičiau aptikti programinės įrangos saugumo spragas ir kurti jų išnaudojimo įrankius, todėl kibernetinio saugumo grėsmės tampa vis aktualesnės.
Rekomenduojami video
Naujienos iš interneto
Rekomenduojame
Rodyti visus
Populiariausi straipsniai
Loading